
Talos披露ClosedQuorum恶意软件:在Win11上调用多种AI模型自主决策
思科Talos发布分析,介绍一款名为ClosedQuorum的Windows 11植入程序。该程序入侵后会调用Gemini、DeepSeek、Qwen和Mistral等模型,以投票方式决定窃取凭证、提取加密资产、持久化或横向移动等下一步动作。
海宇数科 · 事件日期 · 约 3 分钟 · 1 次阅读
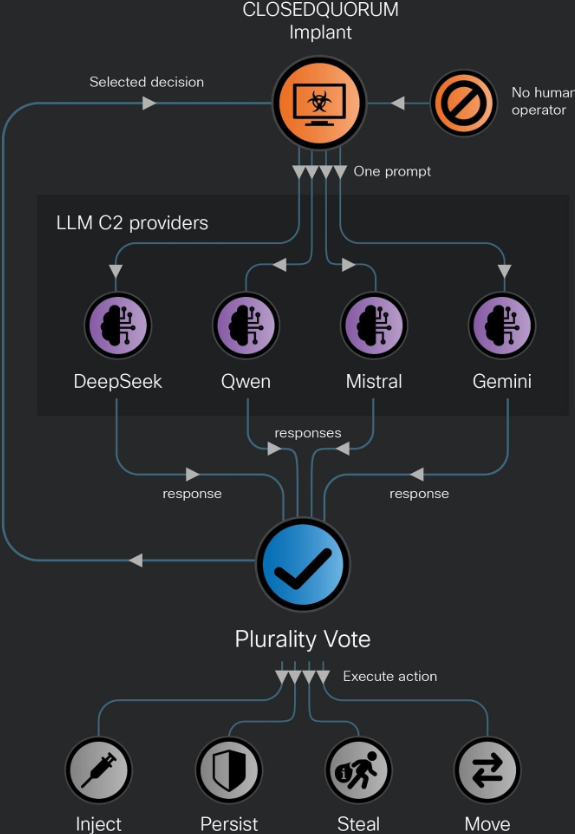
思科安全团队Cisco Talos于9月22日发布技术分析,披露了一款针对Windows 11平台的AI恶意软件ClosedQuorum。据该团队介绍,这款程序在进入目标设备后会调用谷歌Gemini、DeepSeek、Qwen和Mistral等多个AI模型,由其自主判断攻击方向,重点寻找对攻击者最有价值的信息。
调用 Gemini、DeepSeek 等模型,入侵后自主决策
Talos的分析显示,ClosedQuorum得手后可选择多条攻击路径,包括窃取浏览器保存的登录凭证、提取加密货币相关信息、维持恶意代码在系统中的存在,以及把恶意软件扩散到其他设备。该程序以Go语言编写,运行过程不依赖人类操作员逐条下达指令,而是根据侦察所得信息配合一套投票机制确定后续行动。
换言之,决定“接下来做什么”的环节由AI承担,而非由攻击者远程遥控。程序先对所处环境作出评估,再汇总多个模型的建议,从中选择获利更高或更利于隐蔽的路径,人在回路中的干预被大幅压缩。
首个 AI 委托 C2 的植入程序,速度与扩展性大增
Talos称ClosedQuorum是首个被公开记录的、将指挥与控制(C2)决策交给一组AI模型的Windows植入程序。该团队认为,这种设计提升了恶意操作的执行速度与可扩展性:原本需要人工分析目标、拟定战术的步骤,改由模型在入侵后完成,攻击者因此能够以更低的成本渗透更多设备。
C2通常指恶意软件与攻击者服务器之间的通信和控制通道。ClosedQuorum将通道中的决策权交给AI,意味着即使指挥服务器不可用,植入程序仍能依据已掌握的情报继续推进攻击。这一自主化特点,使依靠流量特征识别C2信标的安全防护面临新的考验。
Talos已公开相关技术分析,提示防御方留意此类由AI驱动、自主决策的植入程序。对普通用户来说,及时安装系统补丁、启用多因素认证、对可疑文件与链接保持谨慎,仍是降低入侵风险以及凭证、加密货币被盗风险的基本做法。